


안녕하십니까. (주)아신아이입니다.
2026년 10월 21일 공개된 PHP 원격 코드 실행 취약점
(통칭 PHP2Shell, CVE-2026-109618 / CVE-2026-109619, CVSS v4.0 9.2)과 관련하여
당사 제품의 영향 여부를 확인해 주시는 문의가 있어 안내드립니다.
■ 확인 결과
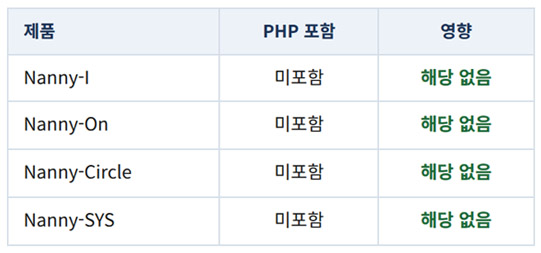
당사 제품은 본 취약점의 영향을 받지 않습니다.
■ 판단 근거
본 취약점은 PHP 인터프리터 자체의 결함으로, PHP가 설치되어 동작하는 환경에서만 성립합니다.
당사 제품은 관리서버·관리콘솔·에이전트 전 구성요소에 PHP를 포함하지 않으며, 제품 설치 시 PHP 런타임을 요구하거나 설치하지 않습니다.
당사는 제품 설치 패키지 및 구성요소 전반에 대해 PHP 포함 여부를 확인하였으며, 해당 사항이 없음을 확인하였습니다.
■ 고객사 확인 권고
당사 제품은 영향을 받지 않으나, 관리서버가 설치된 장비에서 고객사가 별도로 PHP 기반 서비스를 운영 중인 경우에는 해당 PHP에 대한 조치가 필요합니다.
한국인터넷진흥원(KISA)은 2026년 10월 22일 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」을 통해,
자산 관리 목록에 의존하지 말고 실제 동작 중인 서버를 기준으로 PHP 사용 현황을 전수 확인할 것을 권고하고 있습니다.
확인 대상에는 외주 제작 사이트, 장기간 관리되지 않은 사이트, 이벤트·테스트 서버, 관리자 페이지, 외부에서 도입한 컨테이너 이미지가 포함됩니다.
해결 버전: PHP 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 이상
PHP 8.1 이하는 공식 보안 지원이 종료된 버전으로, 지원 중인 버전으로의 전환을 권고드립니다
업데이트 후에는 PHP를 사용하는 모든 웹 서비스(PHP-FPM, Apache mod_php 등)를 반드시 재시작해야 합니다
■ 문의
당사 제품과 관련하여 추가 확인이 필요하신 경우 아래로 문의해 주시기 바랍니다.
(주)아신아이 기술지원팀
전화: 02-2038-0126 (내선1)
이메일: cs@selftrust.co.kr
2026년 10월 26일
(주)아신아이
